 VPSbit
Mejores VPS sin KYC con protección DDoS
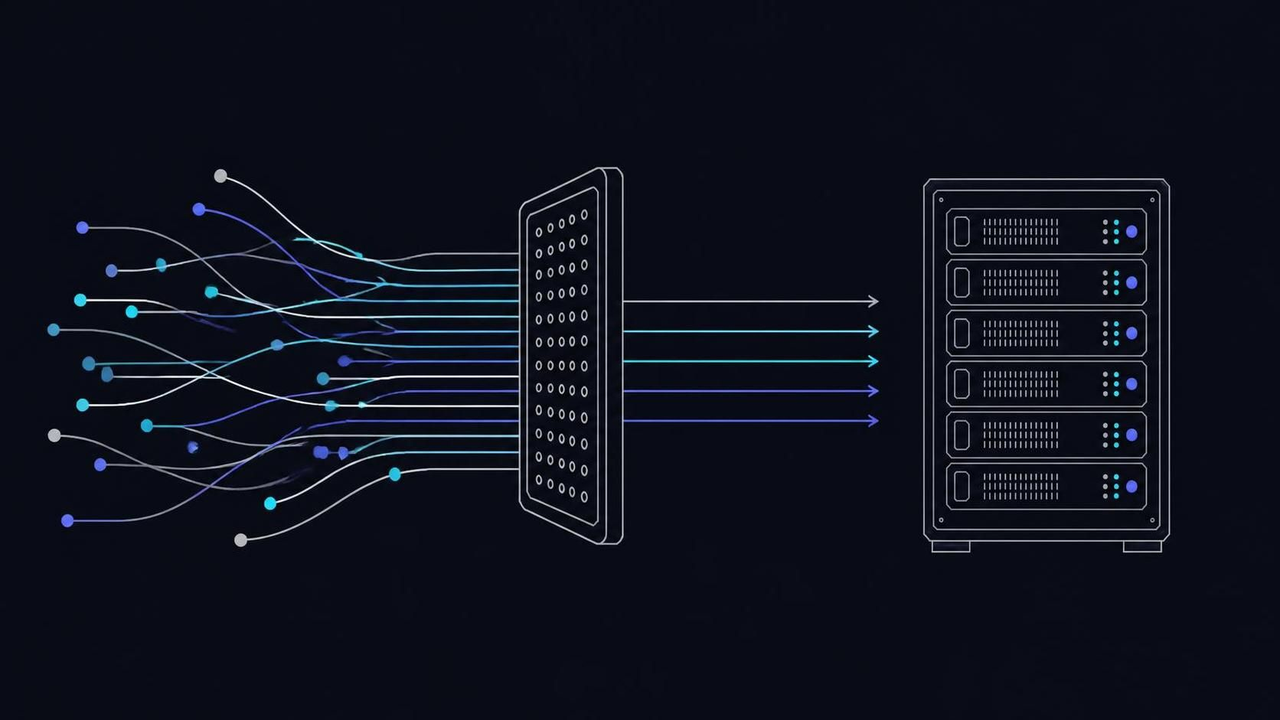
Hosts con limpieza real L3/L4, clasificados. VPSbit incluye filtrado de clase ~1 Tbps en cada plan desde $4.80/mes anual — sin nivel extra que comprar. Mira la tabla.
Ranking de VPS sin KYC con protección DDoS: L3/L4 incluido en todos los planes, L3/L7 en Monolith. Core $4.80 con pago anual; Forge $39.20.
VPS desde $4.80* (plazo anual), almacenamiento 1–5 TB NVMe desde $24/mes equivalente anual, dedicados con IPMI desde $4.809.20/mes. Factura en cripto, sin KYC.
Lanzar ahoraCómo se puntúa el ranking de DDoS sin KYC
Una protección que no puedes verificar es puro marketing, así que este ranking parte de lo que cada proveedor documenta de verdad. Cuatro comprobaciones deciden cada fila: si el filtrado antiinundación viene incluido o llega como venta adicional, qué identidad exigen el proceso de pago y el equipo de abusos, cuánto cuesta al mes la entrada protegida más barata y qué capa cubre realmente la promesa. Puedes reproducir cada comprobación desde las páginas de los proveedores en una sola tarde, y ese es exactamente el sentido de publicar el método.
La fecha de reverificación es el 2026-10-10. Cuando una fila dice que un proveedor filtra en la clase de ~1 Tbps, esa cifra es la clase publicada por el propio fabricante, no una medición independiente: no existe ninguna prueba neutral de capacidad de limpieza, y un ranking que finja lo contrario te está vendiendo un número. Los hechos se mantienen atados a lo que cada proveedor declara sobre sí mismo. BitVPS es el caso de advertencia: su historial está dominado por reseñas de estafa, y ninguna página de fabricante puede reparar eso, así que la fila dice exactamente eso y nada más amable.
VPSbit se juzga con las mismas reglas, contras incluidos. Los datos relevantes: el filtrado L3/L4 viene de serie en cada SKU de VPS (servidor virtual) y de servidor dedicado, sin interruptor que activar ni recargo que pagar; el pago acepta 19 monedas sin KYC (verificación de identidad) — token o correo más contraseña — y la entrada queda en $4.80 con pago anual en Core ($6.00 de lista). El dedicado Forge parte de $39.20 con pago anual, con IPMI en todos los niveles. Esos números salen del catálogo, no del entusiasmo de esta página.
Un límite que el método respeta: un ranking de protección no es un ranking de anonimato. El filtrado decide si tu servidor sigue accesible durante una inundación; la política de identidad decide quién puede quitarte el servidor; el precio decide si la combinación es utilizable a escala. Un proveedor puede ganar una comprobación y suspender en las demás, y varias filas de aquí abajo hacen exactamente eso. Estás leyendo el marcador completo, no una recopilación de momentos destacados.
Dónde termina L3/L4 y empieza L7
Los ataques de capa 3 y 4 apuntan a la tubería y al estado de las conexiones detrás de ella: inundaciones SYN que llenan las tablas de estado, amplificación UDP que convierte servidores inocentes en cañones y tormentas de ACK que asfixian el tiempo del kernel. Nada de eso se parece a un cliente. Los filtros del upstream descartan esa basura nada más verla, y por eso el L3/L4 incluido, con un borde de clase ~1 Tbps, absorbe la capa volumétrica antes de que un solo paquete malicioso llegue a tu máquina.
La capa 7 es otro animal. Las inundaciones HTTP, las conexiones slowloris y el martilleo de APIs imitan tan bien a los visitantes reales que un filtro de red no puede clasificarlos como basura sin adivinar. Ese trabajo corresponde a los límites de tasa, a un WAF, a la caché o a una CDN colocada delante de la aplicación. En VPSbit existe una ayuda L7 opcional para cargas HTTP, y el nivel dedicado Monolith trae un scrubber L3/L7 (sistema de limpieza de tráfico) — pero en un VPS, las inundaciones de aplicación siguen siendo problema de tu aplicación, y se afrontan con una CDN o con límites a nivel de aplicación.
El tamaño del puerto decide cuánto tráfico limpio te llega cuando la basura ya se fue. La escala corre de 1 Gbps sin límite de tráfico en Core, a 2.5 Gbps en Prime, 10 Gbps en Titan y 25 Gbps en Monolith, tras su scrubber L3/L7. Dos datos fijan el techo: la clase de limpieza es idéntica desde Core a $4.80 con pago anual hasta Titan a $19.20 con pago anual, y el puerto es el techo de entrega que de verdad notas durante un incidente real.
Superpón al filtro integrado tu propia configuración de base: un firewall de denegación por defecto, rutas de administración fuera del DNS público y una vía de restauración que hayas probado de verdad al menos una vez. El scrubber compra tiempo de reacción; no sustituye ni al código seguro ni a los registros de acceso que se puedan explicar. Los operadores que tratan la capa incluida como el primer peldaño de una pila, y no como la escalera entera, son los que siguen sirviendo tráfico mientras el ataque sigue en marcha.
El ranking, de un vistazo
Seis filas componen la tabla. La historia está sobre todo en las dos primeras: un proveedor incluye el filtrado sin puerta de identidad, un independiente trae casi la misma forma, y el resto o cobra aparte, o exige documentos, o arrastra un historial que no deberías tocar. Verificado contra las páginas de los proveedores el 2026-10-10. Los precios son con pago anual donde se indica, con los precios de lista entre paréntesis la primera vez que cada cifra aparece en la tabla.
| # | Proveedor | Historia DDoS | KYC | Entrada |
|---|---|---|---|---|
| 1 | VPSbit | L3/L4 incluido en todos los planes; L3/L7 en Monolith | Ninguno | Desde $4.80* |
| 2 | NovaVPS | L3/L4 de clase ~1 Tbps siempre activo, incluido en cada plan, no como venta adicional | Ninguno | $3.00 con pago anual ($6 de lista) |
| 3 | BitVPS | No confiar — reseñas de estafa | No consta | — |
| 4 | Shinjiru | Paquetes DDoS offshore | Según el nivel | ~$8–17/mes |
| 5 | OVH | L3/4 siempre activo — sólido | Comprobaciones de identidad | Varía |
| 6 | Vultr / DigitalOcean | Complemento de pago o nada | Riesgo de tarjeta + identidad | $5–6/mes |
Dos filas merecen la letra pequeña. NovaVPS gana el segundo puesto por arquitectura: unos 1 Tbps de L3/L4 siempre activo con L7 opcional en vez de vendido aparte, repartidos en 17 SKU en 21 ubicaciones. BitVPS ocupa el tercer puesto solo porque la tabla guarda un asiento para la cautela — sus reseñas están dominadas por denuncias de estafa, y una promesa sin KYC de un operador del que nadie puede responder no es protección: es exposición con pasos extra.
Las filas de abajo son los valores por defecto del mercado mayoritario que la mayoría de los compradores ya conoce. OVH filtra siempre activo y pide identidad; Vultr y DigitalOcean venden la protección como complemento o la omiten por completo, tras pasarelas de tarjeta que arrastran la identidad consigo. Nada de eso los vuelve inutilizables para proyectos corrientes — los convierte en otra categoría de producto, una en la que el sistema de pago sabe tu nombre mucho antes de que se mueva el primer paquete.
VPSbit: qué incluye la primera fila
La primera fila es una afirmación de arquitectura, no un eslogan. El filtrado L3/L4 forma parte de cada plan de VPS y de servidor dedicado tal como se entrega — sin interruptor que comprar, sin recargo que temer, sin puerta de KYC delante. Core a $4.80 con pago anual toca la misma clase de limpieza que Titan, y el metal dedicado que queda por encima añade IPMI en todos los niveles, desde Forge a $39.20 con pago anual (16 núcleos y 32 hilos de Ryzen 9 9950X, 32 GB DDR5, doble NVMe de 1 TB) hasta Monolith con su scrubber L3/L7 a $119.20 con pago anual.
| Pros | Contras |
|---|---|
| L3/L4 incluido en cada SKU de VPS y de dedicado | Las inundaciones HTTP L7 siguen siendo tarea de tu stack en los planes VPS |
| Sin KYC — token o correo más contraseña, 19 monedas | No existe ningún SKU L7 adicional a nivel VPS |
| Scrubber L3/L7 en el nivel dedicado Monolith | Islandia añade un 20% y Suiza un 35% si quieres esas banderas |
| Puertos sin límite de tráfico de 1 a 25 Gbps en toda la escala | El abuso de aplicación, como el spam de votos, sigue siendo territorio de plugins |
| La misma clase de limpieza desde Core a $4.80* hasta el metal dedicado | Los metadatos de conexión se conservan hasta 24 horas |
Los contras son declaraciones de alcance, no exenciones de responsabilidad. El L3/L4 incluido, en la clase de ~1 Tbps, no es protección L7 ilimitada, y el catálogo no finge lo contrario: las inundaciones HTTP, el credential stuffing y el abuso de la lógica de aplicación siguen siendo cosa de tu stack, de una CDN o de la ayuda L7 opcional. En un VPS no hay ningún SKU L7 que comprar — esas inundaciones se afrontan en la capa de aplicación, que es donde viven de todos modos.
Lo que la fila compra en la práctica: la basura volumétrica muere en el upstream, tu puerto sin límite de tráfico sigue sirviendo tráfico limpio y nadie te envía después una factura de rescate. Redespliega de Frankfurt a Reikiavik y el mismo borde te acompaña, porque el filtrado viaja con el SKU y no con la bandera. Para un endpoint público que no puede permitirse una negociación de protección en pleno ataque, esa constancia es el producto real que se vende.
Nota de dimensionado: el filtro no sustituye a la capacidad. Los endpoints que reciben tráfico público se dimensionan igualmente por RAM y CPU — Prime a $12.00 ($9.60 con pago anual) con su puerto de 2.5 Gbps encaja con servicios públicos con más movimiento, mientras que los 10 Gbps de Titan absorben picos que se quedarían en cola detrás de una tubería más pequeña. Elige primero el puerto según tu tráfico y deja después que el borde incluido haga su mitad del trabajo sin más negociación.
NovaVPS: el retador con la misma forma
NovaVPS sostiene la segunda fila porque la arquitectura rima: una clase de ~1 Tbps en L3/L4, siempre activa, incluida en cada plan en lugar de venderse como una segunda factura, con la ayuda L7 opcional y no vendida aparte. La entrada queda en $3.00 con pago anual frente a $6.00 de lista — por debajo de los $4.80 de VPSbit en la etiqueta. KYC: ninguno. Si la primera fila no existiera, esta sería la fila con la que esta página abriría, y lo sabe.
| Pros de NovaVPS | Contras de NovaVPS |
|---|---|
| ~1 Tbps de L3/L4 incluido en cada plan | El historial público arranca en 2026 |
| Sin KYC en el pago | El nivel tope equivalente cuesta más — $48.00 frente a $19.20 con pago anual en la misma clase de 12 vCPU / 32 GB / 320 GB |
| L7 opcional en vez de vendido aparte | Las cifras del filtrado se apoyan en datos publicados por el propio fabricante |
| Peering por ubicación y páginas looking-glass publicadas | Historial operativo más corto que el de las filas consolidadas |
| 17 SKU en 21 ubicaciones | — |
La transparencia merece frase propia: las notas de peering por ubicación y las páginas looking-glass hacen las veces de documentación de referencia para todo el nicho, y novavps.io marca el listón contra el que se mide al resto de fabricantes. Puedes probar una ruta antes de comprarla, algo más raro en este mercado de lo que debería ser. Las concesiones son igual de concretas — un historial público que solo empieza en 2026 y unos precios comparando silicio con silicio que quedan muy por encima de los de VPSbit en lo más alto de la escala.
¿Y qué le queda al comprador? Si gana el precio de etiqueta más bajo, NovaVPS se lleva la ronda a $3.00 con pago anual. Si importan el costo a largo plazo, el historial y una opción L3/L7 de clase Monolith, la primera fila conserva su sitio. Ambas filas son operadores sin KYC honestos y con filtrado incluido — una categoría con exactamente dos miembros en esta comparativa, y eso ya dice algo sobre el estado del mercado.
BitVPS y Shinjiru: una advertencia y un menú
BitVPS está en la tabla para que no tengas que descubrirlo más adelante. Su historial está dominado por reseñas de estafa, la comparativa le otorga un 2.0, y la fila mantiene el veredicto en corto: no confiar. Un pago sin KYC de un operador sin reputación que cuidar no es privacidad — es una forma de perder el depósito sin usar tarjeta. Las monedas listadas, XMR y BTC, no cambian esa aritmética en absoluto.
| Pros de BitVPS | Contras de BitVPS |
|---|---|
| Lista XMR y BTC | Las reseñas de estafa dominan su historial público |
| Se posiciona dentro del nicho cripto | Puntuación de 2.0 — la más baja de esta tabla |
| Sin KYC declarado en el pago | Ni historial verificable ni afirmación de filtrado confirmada |
Shinjiru juega otro partido: posicionamiento offshore con el DDoS vendido en paquetes. Las filas de arriba integran el filtrado en el precio de la plataforma; Shinjiru lo tarifica por niveles, con requisitos de KYC que se mueven según el nivel que elijas. La entrada ronda los $8–17/mes, así que la comparación con $4.80 con pago anual ni siquiera es cercana en precio, y el modelo de paquetes significa que la pregunta de la protección se reabre en cada renovación de cada servicio.
| Pros de Shinjiru | Contras de Shinjiru |
|---|---|
| Posicionamiento en jurisdicciones offshore | La protección llega como paquetes de pago, no como valores por defecto de la plataforma |
| Paquetes DDoS disponibles en varios precios | Las exigencias de KYC crecen con el nivel que elijas |
| Los niveles bajos llevan exigencias de identidad más ligeras | La entrada desde ~$8–17/mes queda por encima de ambos líderes |
La lección compartida de las dos filas: la estructura vence a las promesas. Un operador cuyos ingresos dependen de mantener tu servidor accesible mete la protección en el precio desde el principio; un operador que la vende por paquetes tiene un incentivo para que el producto base siga siendo frágil. No estás comprando la página de DDoS más ruidosa de internet — estás comprando la factura en la que la protección nunca aparece como una línea aparte.
OVH y las nubes centradas en la tarjeta: escala con condiciones
OVH es el veterano serio de esta tabla: un L3/L4 siempre activo que ha absorbido años del peor tráfico de internet, y la fila lo dice — sólido. Las condiciones son la identidad y la forma del precio: comprobaciones de identidad a nivel de cuenta y un precio de entrada listado como varía, que en la práctica significa un configurador en lugar de una etiqueta. Para un comprador sin KYC, la primera condición ya lo descalifica, sin importar el resto.
| Pros de OVH | Contras de OVH |
|---|---|
| L3/L4 siempre activo con un largo historial operativo | Comprobaciones de identidad a nivel de cuenta |
| Filtrado incluido en lugar de facturado por incidente | Un pago que pasa primero por la tarjeta |
| Amplia gama de planes tras el configurador | Precio de entrada opaco — listado como varía |
Vultr y DigitalOcean son los valores por defecto de los desarrolladores, y su fila es la confesión más corta de la tabla: la protección es un complemento de pago o no existe, la entrada queda en $5–6/mes, y el pago es tarjeta más identidad. Ambas son plataformas capaces para un centenar de cargas corrientes — la infraestructura expuesta a DDoS bajo el requisito de sin KYC simplemente no es una de ellas. El modelo de complemento también significa que la factura te sorprende justo en el momento en que menos puedes permitirte sorpresas.
| Pros de Vultr / DigitalOcean | Contras de Vultr / DigitalOcean |
|---|---|
| Precio de entrada publicado, de $5–6/mes | La protección es un complemento o directamente no existe |
| Existe una vía de filtrado como complemento donde se ofrece | Tarjeta más identidad en el registro |
| Documentación pública extensa | Ninguna vía sin KYC en ningún nivel de ninguna de las dos plataformas |
El patrón de la mitad baja de la tabla cabe en una frase: donde el plástico es la vía, la identidad viaja de polizón y la protección se vende en lugar de incluirse. No es un fallo moral — limpiar tráfico cuesta dinero real, y los procesadores de tarjeta empujan a los proveedores de KYC dentro de la pila, quiera el host o no. Sí es, en cambio, una frontera de categoría, y esta página la traza a propósito: las dos primeras filas no tienen un cobro con tarjeta que se pueda congelar ni un escaneo de identidad que se pueda filtrar.
Combinar el filtro incluido con tu propia pila
El filtrado incluido es el suelo, y el suelo todavía necesita un edificio encima. Empieza por un firewall de denegación por defecto: solo pasan los puertos a los que tu servicio responde de verdad, y la superficie de ataque que no puedes inundar deja de existir. Mantén los paneles de administración fuera del DNS público, ponlos tras un nombre no enrutable o una vía VPN, y registra las excepciones. La mayoría de los incidentes que preocupan a los lectores de esta página mueren ahí mismo, antes de que un solo paquete llegue al scrubber.
Segunda capa: la aplicación. Límites de tasa en los endpoints de inicio de sesión y de formularios, un WAF o una CDN delante del HTTP, y caché que mantenga los caminos dinámicos como algo raro. En una máquina VPSbit existe una ayuda L7 opcional para cargas HTTP, pero el valor por defecto honesto son tus propias reglas — el L3/L4 incluido no va a puntuar una conexión slowloris por ti, y ningún filtro de red lo hará jamás, sin importar lo que insinúe la página de marketing.
Tercera capa: la recuperación. Una instantánea que puedas arrancar de verdad, credenciales guardadas donde un servidor destrozado no pueda llevárselas y una vía de redespliegue que hayas ensayado al menos una vez. El redespliegue de VPSbit es una opción dentro del pago — mismo precio de SKU, mismo filtrado incluido, doce ubicaciones de élite — así que el plan de recuperación puede ser geográfico además de técnico. Pasar de Frankfurt a Ámsterdam a Tokio nunca reabre la pregunta de la protección.
Una advertencia para cerrar la sección: la capacidad es parte de la protección. Una máquina Core de 4 GB detrás de una tubería limpia sirve un sitio estático a través de casi cualquier cosa; un foro concurrido quiere los 8 GB y los 2.5 Gbps de Prime, o los 10 Gbps de Titan con 32 GB de memoria ECC. Ajusta primero la máquina al tráfico y deja después que el borde se ocupe de la basura. El orden importa — una inundación filtrada todavía necesita un servidor en pie detrás.
Señales de alerta en el marketing de DDoS
Hay frases que deberían terminar la conversación. Protección ilimitada es la más ruidosa — limpiar tráfico cuesta dinero real, y cualquier cosa ilimitada a $3 al mes es una esperanza, no un producto. La facturación por incidente es su hermana: un proveedor que te factura la respuesta ha valorado tu peor día como su mejor trimestre. Quieres una protección que nunca aparezca como línea propia en la factura, antes o después de un ataque.
Vigila también el ángulo de la identidad. Un pago sin KYC que de repente exige documentos cuando empieza un ataque te ha reordenado las prioridades por ti — en plena inundación es justo cuando no puedes presentar un pasaporte con calma. Pregunta antes de desplegar: qué pasa durante un incidente, quién puede suspender el servidor y qué exige el equipo de abusos. En esta cuestión, las respuestas por escrito le ganan a las páginas de ventas todas las veces.
La confusión de capas es el truco más sutil. Un fabricante que publicita el rescate L7 mientras entrega solo filtrado L3/L4 está vendiendo el suelo equivocado — las inundaciones HTTP necesitan defensas de aplicación, y ningún filtro de borde puntúa un slowloris como basura. Lo inverso también vale: un fabricante que desdeña la defensa volumétrica te expone a los ataques que no requieren habilidad alguna. Quieres ambas capas nombradas con claridad, con el límite entre ellas declarado por escrito.
Por último, pon a prueba la plataforma que hay debajo de la promesa. Silicio con nombre, tamaños de puerto declarados, niveles publicados — un fabricante que no puede decir qué CPU corre tu vecino no puede decirte qué hará la tubería bajo carga. VPSbit publica Ryzen 9 9950X y EPYC 9354P por nivel y tarifa puertos de 1, 2.5, 10 y 25 Gbps; NovaVPS publica looking glasses por ubicación. La vaguedad en otros sitios es una decisión, y en esta categoría en concreto es una mala señal.
Preguntas frecuentes
¿El plan más barato incluye de verdad protección?
Sí — Core, a $4.80 con pago anual ($6.00 de lista), lleva la misma clase de filtrado L3/L4 que Titan y el metal dedicado. El filtrado se entrega con el SKU en lugar de llegar como recargo, así que no hay ninguna venta adicional que rechazar ni ningún interruptor que puedas dejar apagado por accidente a la hora de desplegar. Los redespliegues lo conservan, las mejoras lo conservan, y nada en el panel lo convierte más adelante en una factura aparte.
¿En qué se diferencian el L3/L4 incluido y el L7?
La basura volumétrica L3/L4 — inundaciones SYN, amplificación UDP, tormentas de ACK — se absorbe en el upstream, en la clase de ~1 Tbps, en cada SKU. El abuso L7, es decir, inundaciones HTTP, slowloris y martilleo de APIs, imita a los visitantes reales y sigue siendo problema de tu aplicación: límites de tasa, un WAF o una CDN. El nivel dedicado Monolith añade un scrubber L3/L7 en la cima de la gama.
¿Los servidores de juegos también están cubiertos?
Sí — los servidores de juegos son una carga de trabajo listada, y el L3/L4 volumétrico viene incluido exactamente igual que con cualquier otro uso. Lo que queda fuera de la capa de red es el abuso a nivel de aplicación, como el spam de votos o las inundaciones de chat; eso es territorio de plugins y de configuración. Dimensiona la máquina para el tick rate, mantén el puerto sin límite de tráfico y deja que el borde incluido absorba la basura.
¿Hay algún complemento L7 para los planes VPS?
No — el catálogo no lista ningún SKU L7 para VPS. Para cargas HTTP existe una ayuda L7 opcional, y el nivel dedicado Monolith trae el scrubber L3/L7, pero en un VPS afrontas las inundaciones de aplicación con una CDN, caché o límites a nivel de aplicación. Esa división es deliberada: la basura de red pertenece al borde, y la lógica de aplicación, al operador que la escribió.
¿La protección DDoS se vende aquí como extra?
No. El L3/L4 viene incluido tanto en los planes VPS como en los dedicados, desde Core a $4.80 con pago anual, pasando por Forge a $39.20 con pago anual, hasta llegar a Monolith. No hay ningún interruptor que comprar, ninguna factura por incidente después de un ataque y ninguna puerta de KYC delante de la cobertura — el mismo pago sin documentos que en el resto de la plataforma, sin cambios durante los incidentes.
¿Hace falta una CDN aparte?
Una CDN es opcional. Merece la pena añadirla para el L7 HTTP y los activos estáticos, ya que la capa de aplicación es donde se detiene el filtro incluido — pero el L3/L4 incluido sigue absorbiendo la basura volumétrica justo en el origen todo el tiempo. Muchos operadores van sin ninguna CDN detrás de estos planes y no la notan en falta hasta que la propia carga exige caché en el borde.
Filtrado DDoS: L3/L4 frente a L7
../ddos-filtering-l3l4-vs-l7/
mejor infraestructura offshore
../best-offshore-infrastructure/
Mejores VPS baratos sin KYC
../best-cheap-no-kyc-vps/
Mejores servidores dedicados sin KYC
../best-no-kyc-dedicated-servers/
Mejores VPS solo cripto
../best-crypto-only-vps/
Mejores VPS sin KYC por menos de $10
../best-no-kyc-vps-under-10/
VPS para bots de trading cripto
../vps-for-crypto-trading-bots/
Mejores VPS para bots de Telegram
../best-vps-for-telegram-bots/
Pago sin KYC con datos mínimos
../minimum-data-no-kyc-checkout/
Comprar un VPS con cripto
../buy-a-vps-with-crypto/
VPS sin KYC: requisitos y límites
../no-kyc-vps-requirements-and-limits/
Pagar con Monero
../pay-with-monero/
VPS offshore
../offshore-vps/
VPS frente a bare metal dedicado
../vps-vs-dedicated-bare-metal/
Mejores VPS sin KYC 2026
../best-no-kyc-vps-2026/
FAQ: VPS cripto
../faq-crypto-vps/
¿Listo para lanzar?
Configura el servidor —VPS, almacenamiento o bare metal—, crea la contraseña y paga la factura que sigue.