 VPSbit
什么是 DDoS 防护?
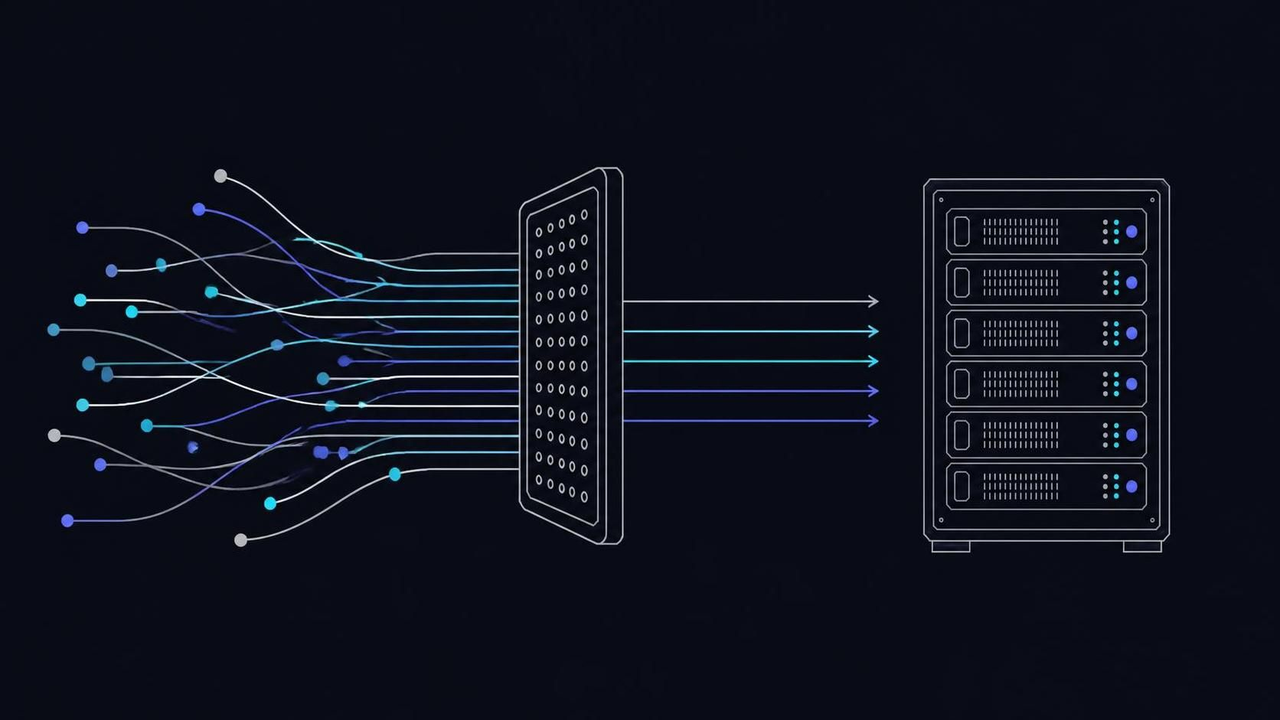
容量型、协议型与应用层攻击如何在网络边缘被过滤,以及免费的 DDoS 防护额度真正能覆盖什么、不能覆盖什么。
DDoS 防护是一整套网络与边缘系统,用于在分布式拒绝服务攻击到达你的服务器之前将其吸收或过滤:清洗容量型洪流、化解协议状态耗尽、对应用滥用进行限速。在本目录下,每个套餐、每个位置均默认包含三层/四层(L3/L4)过滤;它无法替代的是针对应用本身的调优,以及对第七层(L7)上限的坦诚说明。
DDoS 防护到底指什么
分布式拒绝服务攻击的本质,是用海量流量冲击一项有限资源:你服务器的带宽、连接表,或应用的承载能力。防护就是那套在上游吸收或丢弃这些流量的机制,让攻击消耗掉清洗中心的容量,而不是你机器的容量。经济学现实并不体面:攻击容量按小时出租,一份「压力测试」订阅比一张披萨还便宜,而防御必须在第一个数据包到达之前就已就位——攻击进行到一半才部署的缓解,注定是迟到的缓解。
对 VPS 买家来说,真正的问题从来不是「这家主机有没有 DDoS 防护」——任何像样的主机都会回答有。真正区分产品优劣的问题是:覆盖哪些层级、上限多高、过滤是常态开启还是出事后再临时加装,以及当一次超出其边缘承载能力的攻击到来时,主机会怎么做——是放行冲击你,还是直接 null-route 掉你的 IP 然后宣布处理完毕。
VPS $4.80* 起(年付期限),存储 1–5 TB NVMe 年付折合 $24/月起,带 IPMI 的独立服务器 $39.20/月起。加密货币账单,免 KYC。
立即启动攻击的三个层级
按所耗尽的目标,攻击可分为三大类,每类都有自己的计量单位:
| 层级 | 耗尽目标 | 计量单位 | 典型形态 |
|---|---|---|---|
| 容量型(L3/L4) | 带宽与每秒包数 | Gbps、Mpps | UDP 洪流、DNS/NTP/memcached 放大攻击、ICMP 洪流 |
| 协议型(L3/L4) | 防火墙与协议栈上的连接状态 | 包/秒、连接数/秒 | SYN 洪流、ACK 洪流、分片包滥用 |
| 应用型(L7) | 每个请求消耗的应用处理能力 | 请求数/秒 | HTTP GET/POST 洪流、slowloris、API 猛刷、登录爆破 |
三类的成本不对称性各不相同。容量型攻击发起成本低,过滤成本更低——因为一旦掌握其特征,放大流量看起来就是噪声:反射源发出的请求带着明显的载荷特征。应用型攻击则把账算反了:每个请求都很小、格式完全合法,但对你的后端来说响应代价高昂——这就是为什么 20 Gbps 的洪流可以在边缘被轻松化解,而每秒 5000 个打在无索引数据库接口上的请求却足以让整站下线。
缓解实际上是如何运作的
第一道防线是边缘过滤:无状态访问列表在数据包消耗实质容量之前,就丢弃那些本不该到达你的流量特征——伪造源地址、已知放大向量、垃圾协议。其次是协议防御:SYN cookie 让协议栈无需存储半开连接状态即可完成握手,基于源地址的限速则防止单个地址打开成千上万个连接。在上游,服务商会通告更精确的路由,把攻击流量引入清洗中心,或用 BGP flowspec 把过滤规则推向攻击者方向;当某条链路真正被打满时,对特定目标地址触发远程黑洞路由是诚实但无奈的最后手段——而一家靠谱的主机会告诉你它什么时候触发了这一步。
调优是宣传册里永远略过的部分。同一个放行合法流量的边缘,必须经过训练才知道你的「正常」长什么样:哪些端口是真实在用的,哪些地理来源是合理的,到达你游戏服务器的正常 UDP 流是什么形态。这正是为什么随套餐内置的 L3/L4 过滤——本目录每个档位都有——是一个有意义的基线;也正因如此,应用层的事故最终往往要靠你自己的 Web 服务器配置、缓存和限速来解决,与靠主机商工具的频率不相上下。DDoS 防护 VPS 指南用真实数字讲清了这条分工线。
检测为整个链条收尾。大多数攻击会主动暴露在你已有的监控图里:pps 或带宽突然被削平成一条直线,到机器的 RTT 一路攀升而 CPU 却闲着,SYN 积压队列不断被填满。识别出你面对的是哪一类攻击,直接决定你工单的质量——「容量型 UDP,主要为 DNS 反射,14:20 UTC 开始」几分钟能得到有效回复,而「网站很慢」只会换来一堆反问。一家能给你流级别可见性、或至少在工单里告诉你边缘实际看到什么的主机,才算把这项服务的后半部分做了——前半部分往往被视作理所当然。
「免费 DDoS 防护」覆盖什么——又覆盖不了什么
诚实意义上的内置过滤,指的是在网络边缘常态运行的 L3/L4 清洗:容量型与协议型攻击都在主机商的容量范围内处理,没有按次计费的攻击账单,也不会在你第一次出事后才向你推销升级包。这就是本站所有 VPS 套餐的基线;Monolith 独立服务器档位上的 L3/L7 清洗设备,把同样的理念延伸到了裸金属上的应用层洪流。任何免费档位都无法承诺的是无限上限:每套边缘系统都有容量极限,一次真正的多 Tbit 级攻击会让所有服务商难堪——声称例外的主机,写的只是营销小说。
内置过滤修不好的第二件事,是主机商自身的激励机制。有些服务商处理超出容量的方式,是接到任何人一封投诉就把被攻击的 IP 直接 null-route——一封邮件就能变成一次宕机,「防护」成了你必须不断乞求才能保留的服务。本目录给出的答案是合同层面的而非口号层面的:99.95% 月度 SLA 并附带账单补偿给宕机定了价,因此一次过于积极的 null-route 会让主机商付出真金白银,也就会被相应对待。在你需要知道之前,先弄清楚你现在的主机商在压力下会怎么做。
为什么易受攻击的项目会为此选择离岸主机
三个结构性原因反复出现。其一是司法辖区:预期会遭到「以打倒服务为手段的下架运动」的项目,希望自己的基础设施放在一家不会因为第一封外国来函就屈服的主机上——这与本术语表其余条目所述的辖区逻辑一脉相承。其二是激励机制:过滤内置而非按量计费的主机,没有任何理由放行一次攻击来向你兜售解药;而仅支持加密货币的计费方式,则消除了传统支付通道留给任意投诉者的「掐断收款」杠杆。其三是姿态:一个用邮箱或令牌注册的账户、用十九种加密货币之一结算的账单,意味着攻击者很难把一纸法律投诉转换成你的「去平台化」——于是 DDoS 回归它本来的面目:一次网络事件,在边缘解决。
这一切都不会让一台服务器刀枪不入;诚实的表述更小,也更有用。离岸部署,加上内置的 L3/L4 过滤,再加上一台补偿宕机的 SLA,改变的是「谁有权决定你的服务何时可用」:不是拿着压力测试预算的攻击者,也不是套用邮件模板的匿名投诉者——只有你自己的架构,在边缘系统的公开容量范围之内。
DDoS 防护真的包含在每个 VPS 套餐里吗?
在本目录下,是的:每个位置的边缘都为所有套餐运行 L3/L4 过滤,没有按次计费的攻击账单。Monolith 独立服务器档位还额外提供 L3/L7 清洗设备,应对裸金属上的应用层洪流。
一台 VPS 实际能扛住多大的攻击?
容量型与协议型攻击由主机商在容量范围内的网络边缘吸收,因此你套餐的端口速度远不如边缘能力重要。每套边缘系统都有上限,而一家公布真实过滤姿态的主机,比一家只会报英雄数字的主机更值得信任。
DDoS 过滤会拖慢我的服务器吗?
常态开启的 L3/L4 过滤带来的延迟可以忽略不计,因为它在垃圾流量到达你之前就已丢弃;合法数据包走的还是原本那条路径。应用层防御可能会给请求增加处理开销,所以必须针对你的真实流量进行调优。
内置防护能挡住第七层(L7)攻击吗?
能挡一部分:边缘会丢弃畸形请求和洪水级别的 HTTP 流量,但打在高成本接口上的格式合法的请求,需要你自己的防御手段——缓存、限速、身份验证。本站的 DDoS 指南展示了边缘过滤与应用调优之间的分工。
为什么有些主机商会把被攻击的服务器 null-route?
因为这比吸收攻击便宜:黑洞你的 IP 能保护他们的其他客户,让事件终结——代价是你的在线率。而一台会为宕机补偿账单的 SLA,会让主机商在这种取舍上付出高昂代价,这正是一部 SLA 存在的意义。