 VPSbit
¿Qué es la protección DDoS?
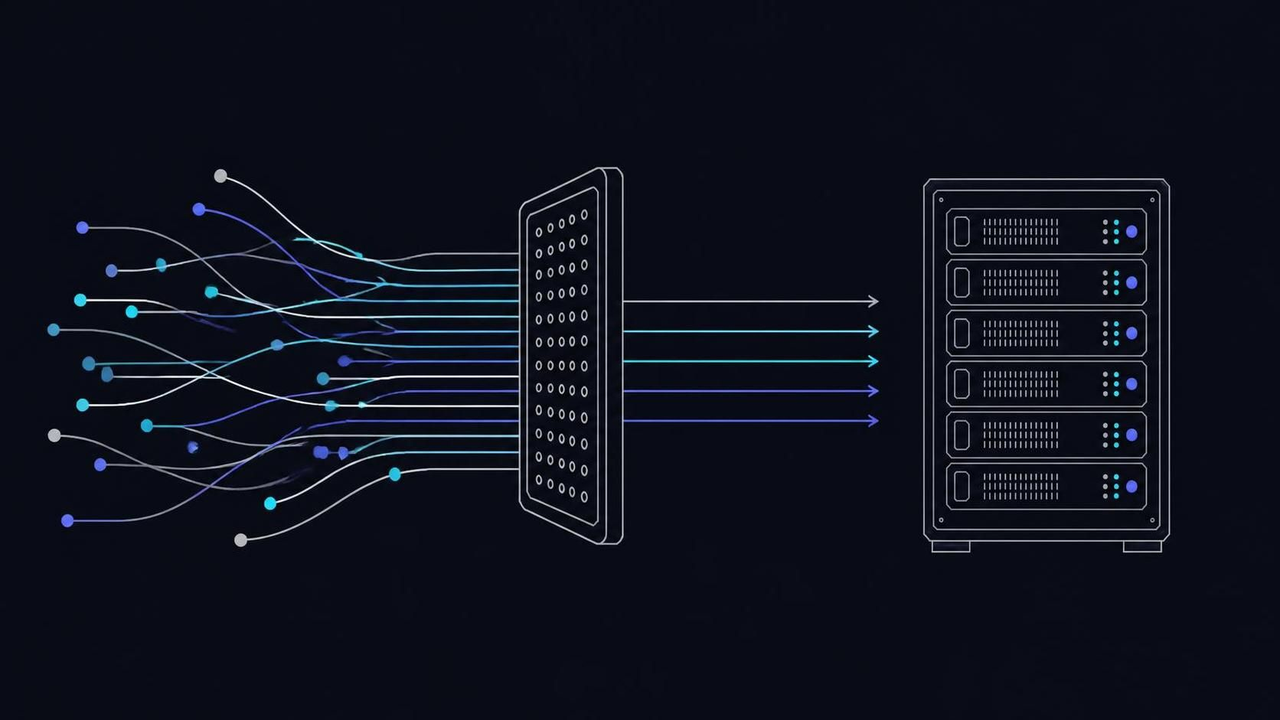
Cómo se filtran en el borde los ataques volumétricos, de protocolo y de capa de aplicación — y qué cubre honestamente un nivel gratuito de protección DDoS.
La protección DDoS es el conjunto de sistemas de red y de borde que absorben o filtran los ataques distribuidos de denegación de servicio antes de que lleguen a tu servidor: depuran inundaciones volumétricas, neutralizan el agotamiento de estado de protocolo y limitan el abuso a nivel de aplicación. En este catálogo, el filtrado de capa 3/4 está incluido en todos los planes y en todas las ubicaciones; lo que no puede hacer es sustituir una aplicación bien ajustada ni una conversación honesta sobre los techos de capa 7.
Qué significa protección DDoS
Un ataque distribuido de denegación de servicio es volumen dirigido contra un recurso finito: el ancho de banda de tu servidor, su tabla de conexiones o la capacidad de su aplicación. La protección es la maquinaria que absorbe o descarta ese volumen aguas arriba, de modo que el ataque agote la capacidad de depuración de otro en lugar de la de tu máquina. La economía no sale bien parada: la capacidad de ataque se alquila por horas, una suscripción a un «booter» cuesta menos que una pizza, y la defensa tiene que estar en pie antes de que llegue el primer paquete, porque una mitigación desplegada a mitad del ataque es una mitigación que llega tarde.
La pregunta práctica para quien compra un VPS nunca es «¿el proveedor tiene protección DDoS?» — todo proveedor serio responde que sí. Las preguntas que separan unos productos de otros son: qué capas están cubiertas, con qué techo, si el filtrado es permanente o se añade después de un incidente, y qué hace el proveedor cuando llega un ataque que su borde no puede contener — dejarlo pasar, o anular la ruta de tu IP (null-route) y dar el asunto por resuelto.
VPS desde $4.80* (plazo anual), almacenamiento 1–5 TB NVMe desde $24/mes equivalente anual, dedicados con IPMI desde $4.809.20/mes. Factura en cripto, sin KYC.
Lanzar ahoraLas tres capas de ataque
Los ataques se clasifican en tres familias según lo que agotan, y cada familia se mide en su propia unidad:
| Capa | Agota | Se mide en | Formas típicas |
|---|---|---|---|
| Volumétrico (L3/L4) | Ancho de banda y paquetes por segundo | Gbps, Mpps | Inundaciones UDP, amplificación DNS/NTP/memcached, inundaciones ICMP |
| Protocolo (L3/L4) | Estado de conexión en firewalls y pilas de red | Paquetes/s, conexiones/s | Inundaciones SYN, inundaciones ACK, abuso de paquetes fragmentados |
| Aplicación (L7) | Trabajo de la aplicación por petición | Peticiones/s | Inundaciones HTTP GET/POST, slowloris, martilleo de API, fuerza bruta en logins |
Las familias difieren en su asimetría de costes. Los ataques volumétricos son baratos de lanzar y los más baratos de filtrar, porque el tráfico de amplificación parece ruido en cuanto conoces su firma — las fuentes de reflexión generan peticiones con cargas delatoras. Los ataques de aplicación invierten las matemáticas: cada petición es pequeña, bien formada y cara de responder para tu backend, razón por la cual una inundación de 20 Gbps se puede despreciar en el borde mientras que 5.000 peticiones por segundo contra un endpoint de base de datos sin índices tiran el sitio entero.
Cómo funciona realmente la mitigación
El filtrado en el borde es la primera línea: listas de acceso sin estado descartan las firmas que nunca deberían llegarte — fuentes falsificadas, vectores de amplificación conocidos, protocolos basura — antes de que los paquetes consuman capacidad significativa. La defensa de protocolo viene después: las SYN cookies permiten a una pila completar handshakes sin almacenar estado a medio abrir, y los límites de velocidad por origen impiden que una sola dirección abra miles de conexiones. Aguas arriba, los proveedores anuncian rutas más específicas para atraer el tráfico de ataque hacia centros de depuración, o empujan filtros hacia el atacante con BGP flowspec; cuando un conducto está realmente saturado, la mitigación honesta de último recurso es el blackholing remoto del destino concreto, y un buen proveedor te avisa cuando se activa.
El ajuste fino es la parte que los folletos omiten. El mismo borde que deja pasar el tráfico legítimo tiene que aprender cómo es tu normalidad: qué puertos son reales, qué geografías son plausibles, cómo es un flujo UDP genuino hacia tu servidor de juego. Por eso el filtrado incluido en el plan a nivel L3/L4 — como en todos los niveles de este catálogo — es una base significativa, y por qué los incidentes de capa de aplicación acaban resolviéndose tanto con la configuración de tu propio servidor web, caché y límites de velocidad como con las herramientas del proveedor. La guía de VPS con protección DDoS recorre esa división del trabajo con cifras reales.
La detección cierra el círculo. La mayoría de los ataques se anuncian en gráficas que ya tienes: pps o ancho de banda de repente aplanados, RTT hacia la máquina subiendo mientras la CPU está ociosa, backlog de SYN llenándose. Saber qué familia de ataque estás viendo cambia el ticket que abres — «UDP volumétrico, sobre todo reflexión DNS, empezó a las 14:20 UTC» obtiene una respuesta útil en minutos, mientras que «el sitio va lento» obtiene preguntas. Un proveedor que te da visibilidad a nivel de flujos, o al menos responde los tickets con lo que vio su borde, está haciendo la segunda mitad de un servicio cuya primera mitad se suele dar por sentada.
Qué cubre la «protección DDoS gratuita» — y qué no puede
Un filtrado incluido, dicho con honestidad, significa depuración permanente de capa 3/4 en el borde de la red: las familias volumétrica y de protocolo gestionadas dentro de la capacidad del proveedor, sin factura por ataque y sin venta adicional tras tu primer incidente. Esa es la base en todos los planes VPS aquí, y el depurador L3/L7 del nivel dedicado Monolith extiende la misma idea a las inundaciones de capa de aplicación sobre metal. Lo que ningún nivel gratuito puede prometer es un techo infinito: todo borde tiene una capacidad, un ataque genuino de varios terabits avergüenza a todos, y el proveedor que diga lo contrario está escribiendo ficción de marketing.
Lo segundo que un filtrado incluido no puede arreglar son los incentivos del propio proveedor. Algunos gestiona el desbordamiento anulando la ruta de la IP atacada ante la primera queja de cualquiera — lo que convierte un correo electrónico en una caída del servicio, y hace de la «protección» un servicio que tienes que suplicar por conservar. La respuesta de este catálogo es contractual en lugar de retórica: el SLA mensual del 99,95 % con créditos en factura pone precio al tiempo de inactividad, de modo que una anulación de ruta demasiado zelosa le cuesta dinero al proveedor y se trata en consecuencia. Comprueba qué hace tu proveedor actual bajo presión antes de necesitar saberlo.
Por qué los proyectos expuestos a ataques lo buscan offshore
Tres razones estructurales se repiten una y otra vez. Primero, las jurisdicciones: un proyecto que espera campañas de derribo por ataque quiere su infraestructura con un proveedor que no se doblega ante la primera carta extranjera, la misma lógica jurisdiccional que describe el resto de este glosario. Segundo, los incentivos: los proveedores cuyo filtrado es incluido y no medido no tienen motivo para dejar pasar un ataque para venderte la cura, y la facturación solo con cripto elimina la palanca de los raíles de pago que un procesador convencional ofrece a quien se queje. Tercero, la postura: una factura pagadera en diecinueve monedas desde una cuenta de correo-o-token significa que un atacante no puede convertir fácilmente una queja legal en tu desplataformación, así que el DDoS se convierte en lo que realmente es — un evento de red, gestionado en el borde.
Nada de eso hace un servidor inatacable; la afirmación honesta es más pequeña y más útil. Una ubicación offshore más filtrado L3/L4 incluido más un SLA que acredita el tiempo de inactividad cambia quién decide cuándo tu servicio está disponible: ni el atacante con presupuesto de booter, ni un quejoso cualquiera con una plantilla de correo — solo tu propia arquitectura, dentro de la capacidad documentada del borde.
¿De verdad está incluida la protección DDoS en todos los planes VPS?
En este catálogo, sí: el filtrado de capa 3/4 funciona en el borde de cada ubicación y en todos los planes, sin factura por ataque. El nivel dedicado Monolith añade un depurador L3/L7 para inundaciones de capa de aplicación sobre metal.
¿Qué tamaño de ataque puede absorber realmente un VPS?
Los ataques volumétricos y de protocolo se absorben en el borde de la red, dentro de la capacidad del proveedor, así que la velocidad del puerto de tu plan importa menos que el borde. Todo borde tiene un techo, y un proveedor que publica su postura real de filtrado es más digno de confianza que uno que cita cifras de héroe.
¿El filtrado DDoS ralentiza mi servidor?
El filtrado permanente de capa 3/4 añade una latencia insignificante porque descarta la basura antes de que te llegue; los paquetes legítimos recorren el mismo camino que recorrerían de todos modos. Las defensas de capa de aplicación pueden añadir procesamiento por petición, razón por la cual deben ajustarse a tu tráfico real.
¿Puede la protección incluida frenar un ataque de capa 7?
En parte: el borde descarta el HTTP mal formado y a nivel de inundación, pero las peticiones bien formadas contra un endpoint caro necesitan tus propias defensas — caché, límites de velocidad, autenticación. La guía DDoS de este sitio muestra el reparto entre el filtrado en el borde y el ajuste de la aplicación.
¿Por qué algunos proveedores anulan la ruta de los servidores atacados?
Porque es más barato que absorber el ataque: hacer blackholing de tu IP protege a sus demás clientes y termina el incidente a costa de tu uptime. Un SLA que acredita el tiempo de inactividad hace caro ese intercambio para el proveedor, y de eso se trata exactamente.
¿Listo para lanzar?
Configura el servidor —VPS, almacenamiento o bare metal—, crea la contraseña y paga la factura que sigue.